什么是ADFS及其工作原理? #
Active Directory Federation Services(简称ADFS)是微软提供的一种解决方案,用于为具有唯一或多个域的组织之间的系统和应用程序提供单点登录和基于 Web 的身份验证。
ADFS使用基于声明的访问控制授权模型,以确保应用程序级别的安全性和联合身份,这是通过在两个安全区域或范围之间建立信任来在两个组织之间实现的。
需要两个联合服务器,一个用于用户计费和身份验证(主要使用 Active Directory 域服务)以识别用户,另一个用于资源授权和用户访问验证。这种架构允许属于不同安全范围或域的用户直接控制其访问权限,而无需在彼此之间共享数据库或密码。
ADFS旨在通过HTTPS进行通信,以便使用给定的用户名和密码验证用户,然后,如果这有效,则服务返回可由第三方应用程序使用的唯一令牌。
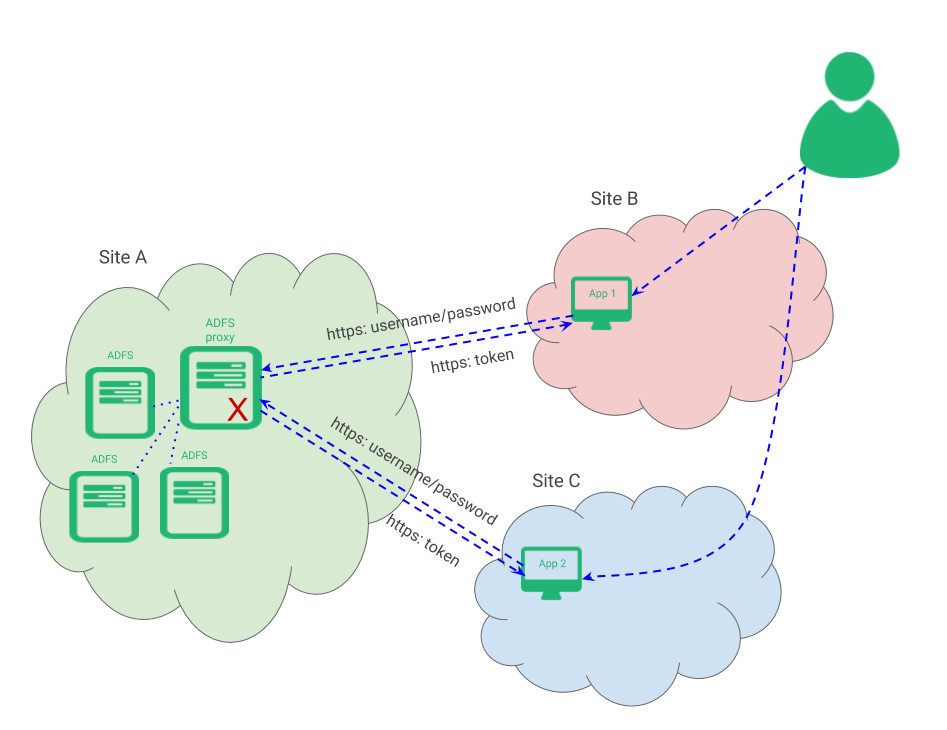
当某个用户尝试访问一个站点中的应用程序时,它会以用户名和密码的形式将登录请求从用户重定向到主站点ADFS代理,然后返回将由应用程序用来控制的令牌用户访问。
一旦组织发展,该环境的问题就是单点故障和缺乏可扩展性。
ADFS可扩展环境 #
为了提供ADFS服务的高可用性,负载平衡和自动灾难恢复,我们提出了如下所示的环境。
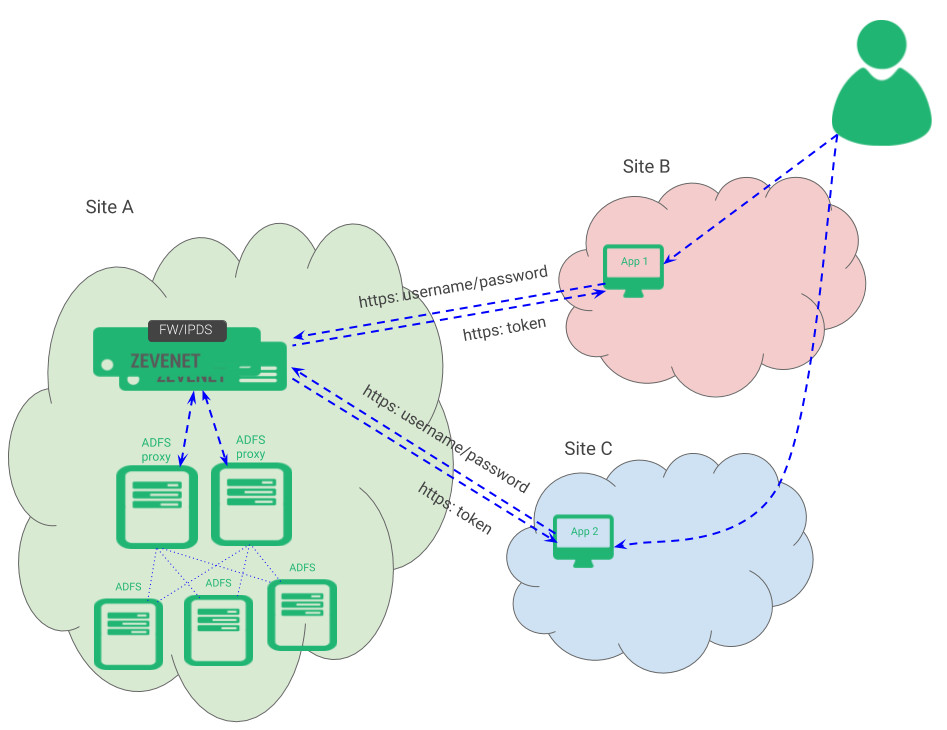
此方法实现了现场服务的负载平衡和高可用性,但它可以构建为站点间体系结构,还可以为位于地理位置的ADFS服务提供自动灾难恢复。
ADFS负载平衡配置 #
创建一个简单的负载均衡虚拟服务,使用LSLB | L4xNAT集群,可以将 HTTPS 请求作为原始 TCP 连接进行负载均衡。
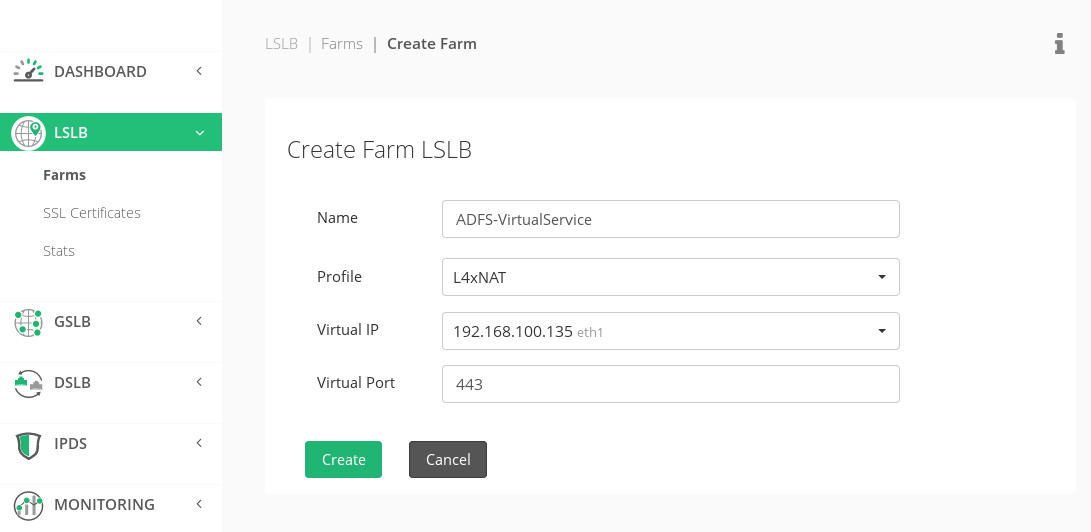
在“服务”选项卡中,选择已选择的调度程序算法,并在后端部分配置 ADFS 代理。
最后,配置ADFSv2的高级运行状况检查:
./check_http --sni -H fs.mydomain.com -IHOST -u /adfs/ls/idpinitiatedsignon.aspx -e 200 -S -s html
对于ADFSv3:
./check_http --sni -H fs.mydomain.com -IHOST -u /adfs/ls/idpinitiatedsignon.htm -e 200 -S -s html
注意:在运行状况检查命令中,更改ADFS域。
ADFS具有高可用性和自动灾难恢复配置 #
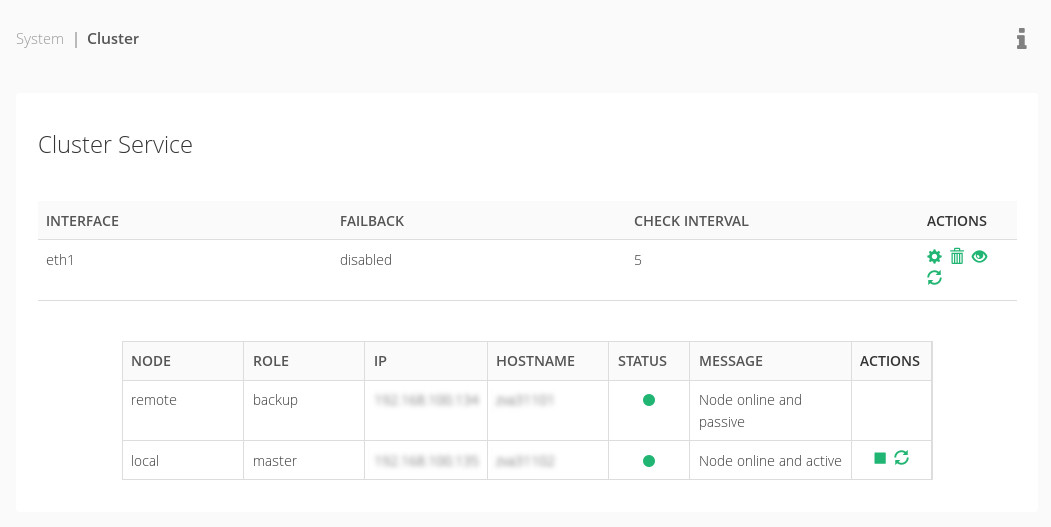
As RELIANOID 集群解决方案实时复制所有连接和会话,构建集群,客户端可以透明地从一个节点切换到另一个节点而不会中断。集群服务在应用程序交付层提供高可用性,还具有自动灾难恢复功能,可通过部分轻松配置 系统| 簇.
ADFS增强了安全性 #
RELIANOID 入侵防御和检测系统为 ADFS 服务添加了额外的安全层,因此我们可以确保来自我们站点的连接请求是可信的。
此外,SSLoffload for ADFS 即将推出,因此完整的安全层可以通过 RELIANOID 通过加载 SSL 证书 LSLB | HTTP 具有HTTPS侦听器的服务器场。


